


مقابله با تهدیدات امنیتی در سرورهای HP
در دنیای امروز، سرورها قلب تپنده هر کسبوکاری هستند و حفظ امنیت آنها از اهمیت حیاتی برخوردار است. سرورهای HP، به عنوان یکی از پرکاربردترین سرورها در سطح جهان، نیازمند توجه ویژه به مسائل امنیتی هستند. این مقاله به بررسی جامع تهدیدات امنیتی رایج در سرورهای HP و ارائه راهکارهای مقابله با آنها میپردازد. هدف ما ارائه یک راهنمای کاربرپسند و مشتریمحور است تا به شما در حفظ امنیت سرورهایتان کمک کند.
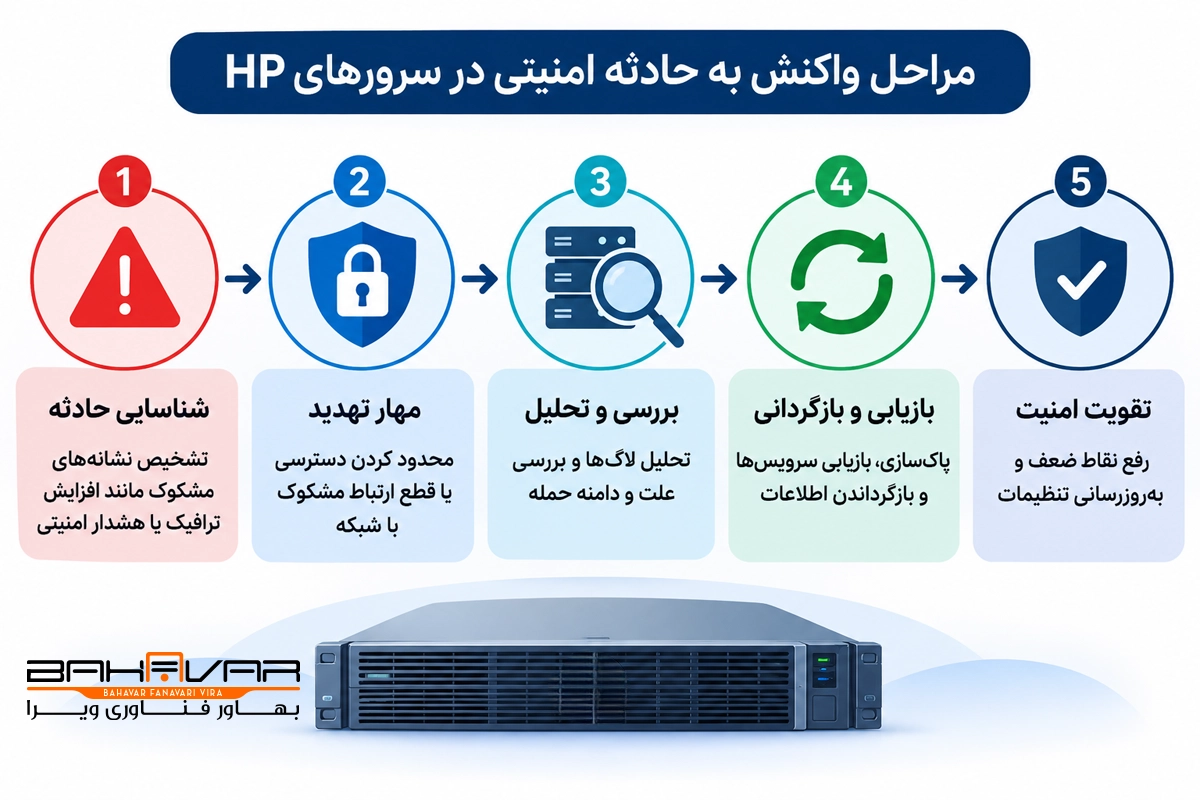
مقابله با تهدیدات امنیتی در سرورهای HPE فقط به نصب فایروال یا بروزرسانی سیستم عامل محدود نمیشود. برای محافظت مؤثر از زیرساخت، باید نوع تهدید را شناسایی کرد، دسترسیهای غیرمجاز را محدود ساخت، لاگها و هشدارهای امنیتی را بررسی کرد و در صورت وقوع حمله، مراحل مهار، بازیابی و بررسی علت حادثه را به ترتیب انجام داد. روش مناسب به نوع حمله، سیستم عامل، سرویس های در حال اجرا و نسل سرور بستگی دارد.
چرا امنیت سرورهای HP مهم است؟
سرورهای HP (اچ پی) میزبان دادههای حیاتی کسبوکارها، از اطلاعات مشتریان و دادههای مالی گرفته تا سامانههای سازمانی و ماشینهای مجازی هستند. انتخاب سخت افزار مناسب و متناسب با نیاز سازمان، در کنار رعایت اصول امنیتی، نقش مهمی در پایداری زیرساخت دارد. به همین دلیل، هنگام راهاندازی یا توسعه زیرساخت IT، انتخاب و خرید سرور HP متناسب با نوع کاربری، ظرفیت موردنیاز و سطح پردازش اهمیت زیادی دارد.
هرگونه نفوذ یا دسترسی غیرمجاز میتواند باعث افشای اطلاعات، رمزگذاری دادهها توسط باجافزار، توقف سرویسهای حیاتی، اختلال در عملکرد ماشینهای مجازی و افزایش هزینههای بازیابی شود.
یکی از نکات مهم در تأمین امنیت سرورهای HPE، محافظت از رابط مدیریت سرور، مانند HPE iLO است. نفوذ به این بخش میتواند به مهاجم امکان دسترسی به قابلیتهای مدیریتی حساس، تغییر برخی تنظیمات سخت افزاری یا تأثیرگذاری بر فرایند راه اندازی سرور را بدهد؛ البته دامنه این قابلیتها به نسل سرور، نسخه iLO و سطح دسترسی مهاجم بستگی دارد. به همین دلیل، امنیت سرور نباید فقط به سیستم عامل محدود شود؛ بلکه باید رابط مدیریت iLO، شبکه، فریمور، سیستمعامل و لایه ذخیره سازی نیز بصورت جداگانه بررسی و محافظت شوند.
تهدیدات امنیتی رایج در سرورهای اچ پی
سرورهای اچ پی (HP) ممکن است در معرض تهدیداتی مانند حملات سایبری، باج افزارها، دسترسی غیرمجاز، سوءاستفاده از آسیبپذیریهای نرم افزاری و دستکاری فیزیکی قرار بگیرند. شناخت این تهدیدات به مدیران شبکه و زیرساخت کمک میکند نشانههای مشکوک را زودتر شناسایی کنند و برای کاهش خسارت، اقدامات مناسبی انجام دهند. در ادامه، مهمترین تهدیدات امنیتی سرورهای HPE و روشهای بررسی آنها را معرفی میکنیم. برای آشنایی با اقدامات پیشگیرانه، راهنمای افزایش امنیت سرورهای اچ پی را نیز مطالعه کنید.
۱. حملات سایبری، بد افزارها و باج افزارها
حملات سایبری طیف گستردهای از تهدیدات، از جمله حملات منع سرویس توزیعشده (DDoS)، نفوذ به سرویسهای شبکه، اجرای بدافزار و باجافزار را شامل میشوند. این حملات ممکن است باعث اختلال در سرویسهای سازمانی، افشای اطلاعات، کاهش دسترسپذیری سرور یا از دست رفتن دادهها شوند.
باجافزارها از تهدیدات مهم زیرساختهای سازمانی هستند؛ زیرا ممکن است فایلها و دادههای حیاتی را رمزگذاری کنند و دسترسی کاربران به اطلاعات را از بین ببرند.
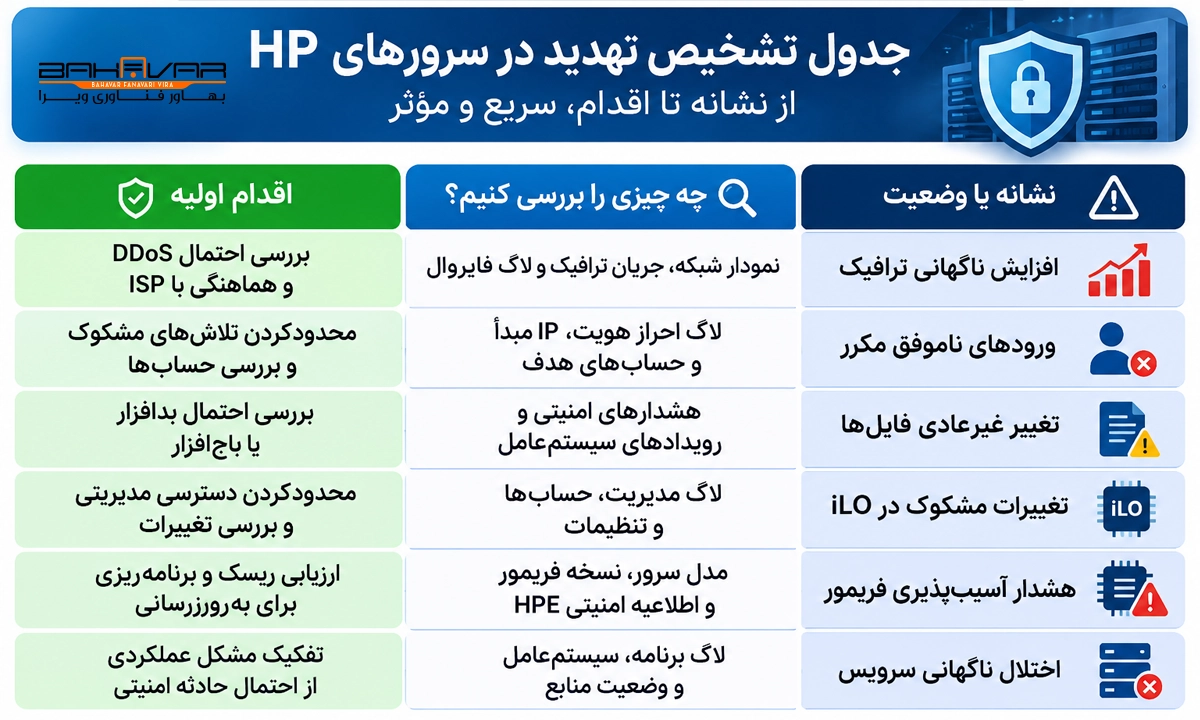
نشانههای احتمالی حمله یا آلودگی عبارتاند از:
- تغییر یا رمزگذاری غیرعادی فایلها و مشاهده پیام باجخواهی.
- افزایش ناگهانی فعالیت دیسک، پردازنده یا ترافیک شبکه بدون دلیل مشخص.
- توقف غیرمنتظره سرویسها یا مشاهده هشدارهای امنیتی.
- شناسایی فرایندها، فایلها یا ارتباطات شبکهای مشکوک توسط ابزارهای امنیتی.
این نشانهها بهتنهایی اثباتکننده آلودگی نیستند و باید با بررسی لاگها و هشدارهای امنیتی ارزیابی شوند.
چگونه با این تهدیدات مقابله کنیم؟
در صورت مشاهده نشانههای مشکوک، ابتدا هشدارهای آنتیویروس یا EDR، لاگهای سیستمعامل و وضعیت سرویسهای درگیر را بررسی کنید. اگر احتمال آلودگی فعال وجود دارد، طبق برنامه پاسخ به حادثه، ارتباط سیستم آسیبدیده را بهصورت کنترلشده محدود کنید و از گسترش تهدید به سایر بخشهای شبکه جلوگیری کنید. همچنین، دسترسی مهاجم به نسخههای پشتیبان را محدود کرده و پیش از پاکسازی یا نصب مجدد سیستم، شواهد لازم را حفظ کنید.
۲. دسترسی غیرمجاز و سرقت اطلاعات ورود
دسترسی غیرمجاز زمانی رخ میدهد که فردی بدون مجوز معتبر به سیستمعامل، سرویسهای شبکه یا بخش مدیریت سرور دسترسی پیدا کند. استفاده از رمزهای عبور ضعیف یا افشاشده، حسابهای کاربری قدیمی، تنظیمات نادرست دسترسی و حملات حدس رمز عبور میتوانند زمینهساز چنین رخدادهایی باشند.
در سرورهای سازمانی، دسترسی غیرمجاز به حسابهای دارای امتیاز مدیریتی خطر بیشتری دارد؛ زیرا مهاجم ممکن است بتواند تنظیمات سیستم را تغییر دهد، اطلاعات را استخراج کند یا سرویسهای حیاتی را مختل سازد.
نشانههای احتمالی دسترسی غیرمجاز عبارتاند از:
- تلاشهای ناموفق مکرر برای ورود به حسابهای کاربری.
- ورود موفق از مبدأ، زمان یا شرایط غیرمعمول.
- ایجاد حساب جدید یا تغییر سطح دسترسی بدون مجوز.
- مشاهده نشستهای SSH یا RDP ناشناس یا تغییرات غیرمنتظره در تنظیمات امنیتی.
روشهای مقابله:
برای بررسی این تهدید، لاگهای احراز هویت و تغییرات حسابهای کاربری را بررسی کنید. حسابهای بلااستفاده را غیرفعال کنید، دسترسیها را بر اساس اصل حداقل دسترسی تنظیم کنید و برای حسابهای مدیریتی از احراز هویت چندمرحلهای در صورت پشتیبانی استفاده کنید. همچنین، دسترسی SSH و RDP را به کاربران، مبدأها و شبکههای مجاز محدود کنید.
توجه داشته باشید که تلاش ناموفق برای ورود، به تنهایی به معنای نفوذ موفق نیست؛ اما ورود موفق مشکوک یا تغییر غیرمجاز در حسابهای مدیریتی نیازمند بررسی فوری است.
۳. آسیبپذیری های نرم افزاری، سیستم عامل و فریمور
سیستم عامل، نرم افزارهای کاربردی، سرویسهای شبکه، درایورها و فریمور سرور ممکن است دارای آسیب پذیری هایی باشند که در شرایط مشخص، امکان اجرای کد مخرب، افزایش سطح دسترسی یا دسترسی غیرمجاز را فراهم کنند. باقیماندن نرمافزارهای قدیمی و سرویسهای بدون پشتیبانی میتواند ریسک امنیتی زیرساخت را افزایش دهد.
در سرورهای اچ پی، بررسی امنیت نباید فقط به سیستم عامل محدود شود؛ نسخه BIOS/UEFI، فریمور کنترلر ذخیره سازی، آداپتورهای شبکه و رابط مدیریت سرور نیز باید متناسب با مدل و نسل دستگاه بررسی شوند.
چگونه آسیب پذیریها را شناسایی و مدیریت کنیم؟
- نسخه سیستم عامل، نرم افزارها و فریمورهای نصبشده را شناسایی کنید.
- اطلاعیههای امنیتی رسمی سازنده و آسیب پذیریهای مرتبط با مدل و نسخه مورد استفاده را بررسی کنید.
- سرویسهای غیرضروری و پورتهای در معرض شبکههای غیرقابل اعتماد را شناسایی و محدود کنید.
- اولویت رفع آسیبپذیری را بر اساس شدت، قابلیت بهره برداری، میزان دسترسی مهاجم و اهمیت سرویس تعیین کنید.
- وصلههای امنیتی را پس از بررسی سازگاری و طبق برنامه نگهداری زیرساخت اعمال کنید.
وجود یک آسیب پذیری به تنهایی به معنای نفوذ به سرور نیست. هدف از مدیریت آسیب پذیری، شناسایی نقاط ضعف قابل سوءاستفاده و کاهش احتمال وقوع حادثه پیش از بهره برداری مهاجم است.
۴. سوءاستفاده از رابط مدیریت HPE iLO
رابط HPE iLO امکان مدیریت و پایش سرور را از راه دور فراهم میکند. به همین دلیل، محافظت از آن یکی از بخشهای مهم امنیت زیرساختهای HPE است. اگر دسترسی مدیریتی به درستی محدود نشده باشد یا اعتبارنامههای آن افشا شوند، مهاجم ممکن است بتواند به قابلیتهای حساس مدیریت سرور دسترسی پیدا کند.
میزان دسترسی و قابلیتهای امنیتی در دسترس به نسل سرور، نسخه iLO و سطح مجوز کاربر بستگی دارد.
نشانههای احتمالی سوءاستفاده از iLO عبارتاند از:
- ورودهای مشکوک یا ناموفق به حسابهای مدیریتی.
- ایجاد حساب یا تغییر سطح دسترسی بدون مجوز.
- تغییرات غیرمنتظره در تنظیمات مدیریتی یا پیکربندی سرور.
- هشدارهای امنیتی یا رویدادهای غیرعادی در لاگهای مدیریتی.
اقدامات پیشنهادی برای محافظت از iLO:
- رابط iLO را مستقیماً در معرض اینترنت قرار ندهید.
- دسترسی مدیریتی را به شبکه مدیریت ایزوله یا مسیر امن و کنترلشده محدود کنید.
- حسابهای غیرضروری را حذف یا غیرفعال کرده و سطح دسترسی کاربران را بازبینی کنید.
- از رمزهای عبور قوی و روشهای احراز هویت پشتیبانیشده توسط نسخه مورد استفاده بهره ببرید.
- لاگهای احراز هویت و تغییرات مدیریتی را بهصورت دورهای بررسی کنید.
- فریمور iLO را مطابق اطلاعیههای امنیتی HPE و با رعایت سازگاری و فرایند نگهداری بروزرسانی کنید.
برای بررسی جزئیات هر قابلیت، مستندات رسمی HPE را بر اساس مدل سرور و نسخه iLO مطالعه کنید؛ زیرا امکانات یک نسل لزوماً در نسلهای دیگر به همان شکل وجود ندارند.
۵. تهدیدات فیزیکی و دستکاری سخت افزاری
امنیت سرور فقط به نرم افزار و شبکه محدود نیست. دسترسی فیزیکی غیرمجاز به رک، اتاق سرور یا تجهیزات ذخیره سازی میتواند زمینه سرقت اطلاعات، قطع سرویس، تغییر پیکربندی یا دستکاری سخت افزاری را فراهم کند.
اقدامات پیشگیرانه شامل موارد زیر است:
- محدودکردن ورود به اتاق سرور و رکهای حاوی تجهیزات حیاتی.
- استفاده از کنترل دسترسی فیزیکی و ثبت ورود و خروج افراد مجاز.
- کنترل تغییرات سختافزاری و بررسی وضعیت تجهیزات پس از تعمیر یا جابهجایی.
- حفاظت از رسانههای ذخیرهسازی و نسخههای پشتیبان در برابر سرقت یا دسترسی غیرمجاز.
- ثبت و بررسی تغییرات فیزیکی و مدیریتی طبق رویههای امنیتی سازمان.
کنترل دسترسی فیزیکی به اندازه کنترل دسترسی شبکه اهمیت دارد؛ زیرا دسترسی مستقیم به تجهیزات میتواند برخی از کنترلهای نرم افزاری را تحت تأثیر قرار دهد.
مقابله با حملات DDoS در سرورهای HP
حملات DDoS (منع سرویس توزیعشده) با ارسال حجم زیادی از ترافیک یا ایجاد تعداد زیادی درخواست به سمت یک سرویس، منابع شبکه، سرور یا برنامه را تحت فشار قرار میدهند و ممکن است دسترسی کاربران واقعی را مختل کنند. سرورهای اچ پی نیز مانند سایر سرورها ممکن است هدف این حملات قرار بگیرند.
برای مقابله با حملات DDoS، ابتدا باید مشخص شود که اختلال در کدام لایه رخ داده است: اشباع پهنای باند شبکه، فشار بر منابع سرور یا افزایش درخواستهای مخرب به یک برنامه کاربردی. انتخاب راهکار مناسب به نوع حمله، شدت ترافیک، معماری شبکه و سرویسهای در حال اجرا بستگی دارد. در ادامه، مهمترین روشهای پیشگیری، شناسایی و مهار این حملات را بررسی میکنیم.
۱. پیشگیری و آمادهسازی برای مقابله با DDoS
استفاده از سرویسهای تخصصی مقابله با DDoS
یکی از مؤثرترین راهکارها برای مقابله با حملات حجمی، استفاده از سرویسهای تخصصی DDoS Mitigation است. این سرویسها میتوانند ترافیک ورودی را در زیرساخت ارائهدهنده بررسی کنند و پیش از رسیدن ترافیک مخرب به شبکه سازمان، بخشی از آن را شناسایی و فیلتر کنند.
بسته به نوع سرویس، قابلیتهای آن ممکن است شامل موارد زیر باشد:
- شناسایی ترافیک غیرعادی: بررسی حجم، نرخ و الگوهای ترافیک برای تشخیص رفتارهای مشکوک.
- فیلترینگ ترافیک: حذف یا محدودکردن ترافیک مخرب پیش از رسیدن آن به زیرساخت مقصد.
- توزیع بار: توزیع درخواستها بین چند سرور یا نقطه حضور، در صورت پشتیبانی معماری.
- حفاظت در لایههای مختلف: مقابله با حملات حجمی شبکه و، در سرویسهای مجهز، برخی حملات لایه برنامه.
برای حملاتی که پهنای باند اتصال اینترنت را اشباع میکنند، فیلترینگ در سمت ارائه دهنده شبکه یا سرویس ضد DDoS اهمیت ویژهای دارد؛ زیرا فایروال نصبشده روی سرور نمیتواند بهتنهایی مشکل اشباع لینک اینترنت را برطرف کند.
پیکربندی صحیح فایروال شبکه
فایروال شبکه با اعمال سیاستهای دسترسی، ترافیک ورودی و خروجی را بر اساس آدرسهای IP، پورتها، پروتکلها و سایر معیارهای پشتیبانیشده کنترل میکند. محدودکردن دسترسی به سرویسهای غیرضروری و بستن پورتهایی که نباید از شبکههای غیرقابل اعتماد قابل دسترسی باشند، میتواند سطح حمله را کاهش دهد.
بااینحال، فایروال به تنهایی برای مقابله با همه انواع DDoS کافی نیست. اگر حجم ترافیک مخرب از ظرفیت اتصال شبکه بیشتر شود، ممکن است حتی پیش از رسیدن بستهها به فایروال یا سرور، ارتباط کاربران مختل شود. به همین دلیل، در حملات حجمی باید ظرفیت شبکه و امکانات مقابله با DDoS در سطح ISP یا ارائهدهنده تخصصی نیز بررسی شوند.
استفاده از CDN و توزیع بار
شبکه توزیع محتوا (CDN) میتواند محتوای قابل ذخیره سازی وبسایت را از نقاط مختلف ارائه کند و با کاهش درخواستهای مستقیم به سرور اصلی، فشار روی زیرساخت را کمتر کند. برخی ارائهدهندگان CDN قابلیتهای مقابله با DDoS و فیلترینگ ترافیک مخرب را نیز ارائه میدهند.
بااینحال، CDN بهتنهایی از تمام سرویسهای سازمانی یا همه انواع حملات محافظت نمیکند. برای استفاده مؤثر از آن، باید سرویس موردنظر با CDN سازگار باشد و دسترسی مستقیم به سرور مبدأ نیز بهگونهای کنترل شود که مهاجم نتواند با دورزدن CDN، مستقیماً به سرور اصلی حمله کند.
بهینه سازی تنظیمات شبکه و ظرفیت سرور
بررسی ظرفیت پهنای باند، کارتهای شبکه، منابع پردازشی و تنظیمات سرویسهای در حال اجرا میتواند به شناسایی نقاط ضعف زیرساخت کمک کند. بااینحال، افزایش ظرفیت یا اعمال محدودیت پهنای باند بهتنهایی جایگزین فیلترینگ ترافیک مخرب نیست؛ بهخصوص زمانی که حمله از ظرفیت اتصال شبکه فراتر میرود.
برای آشنایی با کاربرد سرورهای HPE در زیرساختهای سازمانی، مقاله اهمیت سرور اچپی در مراکز دولتی را نیز مطالعه کنید.
۲. شناسایی حمله و بررسی نشانههای DDoS
تشخیص سریع حمله به انتخاب روش مناسب برای مهار آن کمک میکند. البته افزایش مصرف منابع یا کندشدن سرور به تنهایی اثباتکننده حمله DDoS نیست؛ مشکلات نرم افزاری، افزایش طبیعی تعداد کاربران و اختلالات شبکه نیز ممکن است نشانههای مشابهی ایجاد کنند.
برای بررسی اولیه، موارد زیر را کنترل کنید:
- ترافیک شبکه: افزایش غیرعادی حجم ترافیک ورودی، تعداد بستهها یا تعداد ارتباطات همزمان.
- منابع سرور: افزایش مصرف CPU، حافظه یا منابع شبکه و کاهش پاسخگویی سرویسها.
- وضعیت برنامه: افزایش خطاهای HTTP، طولانیشدن زمان پاسخ یا افزایش غیرعادی درخواستها.
- لاگهای امنیتی و شبکه: بررسی الگوهای غیرعادی در فایروال، متعادلکننده بار، وبسرور و ابزارهای پایش.
- هشدارهای امنیتی: بررسی هشدارهای IDS/IPS و سامانههای مانیتورینگ برای یافتن الگوهای مشکوک.
ابزارهای IDS میتوانند فعالیت مشکوک را شناسایی و گزارش کنند و ابزارهای IPS، بسته به محل استقرار و قواعد فعال، قادرند برخی ترافیکهای مخرب را مسدود کنند. بااینحال، استفاده از این ابزارها به تنهایی تضمین نمیکند که تمام حملات DDoS شناسایی یا مهار شوند.
۳. تفاوت راهکارهای مقابله با حملات DDoS
راهکارهای مقابله با DDoS وظایف یکسانی ندارند. انتخاب درست آنها به محل وقوع اختلال و نوع حمله بستگی دارد.
| راهکار | نقش اصلی | محدودیت مهم |
|---|---|---|
| فیلترینگ در سطح ISP یا سرویس ضد DDoS | شناسایی و مهار ترافیک مخرب پیش از رسیدن به شبکه مقصد | پوشش حملات و ظرفیت حفاظت به سرویس ارائهدهنده بستگی دارد |
| فایروال شبکه | کنترل ترافیک براساس سیاست های دسترسی، پورت و پروتکل | برای حملهای که پهنای باند اتصال را اشباع کرده است، بهتنهایی کافی نیست |
| CDN | توزیع محتوای وب و کاهش درخواستهای مستقیم به سرور مبدأ؛ گاهی همراه با حفاظت DDoS | حفاظت به نوع سرویس و نحوه پیکربندی وابسته است |
| WAF | بررسی درخواستهای وب و شناسایی یا مسدودکردن برخی حملات لایه برنامه | جایگزین کامل حفاظت شبکه در برابر حملات حجمی نیست |
| Rate Limiting | محدودکردن نرخ درخواستها در نقطه مناسب، مانند وبسرور یا لایه برنامه | تنظیم نامناسب ممکن است درخواستهای کاربران واقعی را نیز محدود کند |
| IDS/IPS | شناسایی فعالیت مشکوک و، در صورت پشتیبانی، مسدودکردن برخی الگوهای مخرب | توانایی مقابله به محل استقرار، ظرفیت پردازش و قواعد امنیتی وابسته است |
| پایش شبکه و لاگها | شناسایی الگوهای غیرعادی، تعیین دامنه اختلال و ارزیابی اثر حمله | به تنهایی ترافیک مخرب را مسدود نمیکند |
Rate Limiting؛ محدودکردن نرخ درخواستها
در روش Rate Limiting، تعداد درخواستهای مجاز در یک بازه زمانی مشخص محدود میشود. این محدودیت میتواند در وبسرور، API Gateway، متعادلکننده بار یا لایه برنامه اعمال شود.
برای مثال، محدودکردن درخواستهای تکراری به یک API میتواند فشار ناشی از برخی حملات لایه برنامه را کاهش دهد. بااینحال، محدودیت باید متناسب با الگوی استفاده واقعی تنظیم شود؛ زیرا محدودکردن بیش از حد درخواستها ممکن است باعث خطا برای کاربران معتبر شود. همچنین، در حملاتی که پهنای باند شبکه را اشباع میکنند، Rate Limiting در خود سرور ممکن است دیرهنگام باشد و باید با حفاظت در لایه شبکه همراه شود.
Blackholing؛ هدایت ترافیک به مسیر حذف
در روش Blackholing یا Null Routing، ترافیک مقصد به یک مسیر حذف هدایت میشود تا به سرور نرسد. این روش ممکن است هنگام حملات شدید و زمانی که حفظ سایر بخشهای شبکه در اولویت است، مورد استفاده قرار گیرد.
اما یک محدودیت مهم دارد: اگر مسیر حذف برای کل آدرس IP هدف اعمال شود، ترافیک سالم و مخرب هر دو ممکن است از دسترس خارج شوند. به همین دلیل، اجرای این روش باید با ارزیابی اثر آن بر سرویسهای وابسته و هماهنگی با ارائهدهنده شبکه انجام شود.
DNS Response Rate Limiting
DNS Response Rate Limiting یا DNS RRL قابلیتی برای محدودکردن پاسخ های تکراری و مشابه در برخی پیادهسازیهای سرور DNS است. این قابلیت میتواند به کاهش سوءاستفاده از سرورهای DNS در برخی سناریوهای حمله تقویتی کمک کند.
DNS RRL راهکار عمومی برای مقابله با تمام حملات DNS یا همه انواع DDoS نیست. کاربرد آن به نقش سرور DNS، نرمافزار مورد استفاده و نحوه پیکربندی وابسته است. همچنین، سرورهای DNS بازگشتی و معتبر نقشهای متفاوتی دارند و باید مطابق نیاز و معماری شبکه ایمنسازی شوند.
استفاده از WAF برای مقابله با حملات لایه برنامه
فایروال برنامه وب (WAF) درخواستهای HTTP و HTTPS را بررسی میکند و میتواند برخی درخواست های مخرب، الگوهای سوءاستفاده و حملات لایه برنامه را شناسایی و مسدود کند.
WAF برای حفاظت از وبسایتها و برنامههای وب مفید است، اما جایگزین سرویس ضد DDoS در سطح شبکه نیست. اگر حمله باعث اشباع پهنای باند پیش از رسیدن ترافیک به WAF شود، این ابزار بهتنهایی قادر به رفع مشکل نخواهد بود.
۴. هنگام وقوع حمله DDoS چه اقداماتی انجام دهیم؟
اگر سرور HPE با کندی شدید یا اختلال ناگهانی مواجه شد و احتمال حمله DDoS وجود داشت، اقدامات زیر میتوانند به بررسی و مهار حادثه کمک کنند:
۱. تعیین محل اختلال: بررسی کنید که مشکل از پهنای باند، تجهیزات شبکه، منابع سرور یا خود برنامه ناشی شده است.
۲. مقایسه با وضعیت عادی: حجم ترافیک، تعداد ارتباطات، مصرف منابع و نرخ خطا را با الگوی معمول سرویس مقایسه کنید.
۳. بررسی لاگها و هشدارها: لاگهای شبکه، فایروال، وبسرور و سامانههای پایش را برای یافتن الگوهای مشکوک بررسی کنید.
۴. فعالکردن حفاظت متناسب: در صورت نیاز، با ISP یا ارائهدهنده سرویس ضد DDoS هماهنگ کنید تا فیلترینگ در نقطه مناسب اعمال شود. برای حملات لایه برنامه نیز قواعد WAF یا Rate Limiting را متناسب با شرایط تنظیم کنید.
۵. ارزیابی اثر اقدامات: پس از اعمال تغییرات، وضعیت دسترسی کاربران، حجم ترافیک، نرخ خطا و مصرف منابع را بررسی کنید تا مشخص شود حمله مهار شده است یا خیر.
۶. مستندسازی و بازبینی: زمان شروع و پایان حادثه، اقدامات انجامشده و اثر آنها را ثبت کنید تا برای بهبود برنامه پاسخ به حادثه مورد استفاده قرار گیرند.
از اعمال مسدودسازی گسترده یا تغییرات عجولانه در تنظیمات شبکه خودداری کنید؛ زیرا ممکن است دسترسی کاربران واقعی یا سرویسهای وابسته را مختل کند.
۵. برنامهریزی، آزمایش و همکاری با ISP
آمادگی پیش از وقوع حمله، زمان واکنش را کاهش میدهد. سازمانها بهتر است یک برنامه مشخص برای مقابله با DDoS داشته باشند که شامل مسئولیتها، مسیر تماس اضطراری، روش تشخیص، مراحل مهار و معیارهای بازگشت سرویس به وضعیت عادی باشد.
همچنین، ظرفیت و قابلیتهای حفاظت ارائهدهنده اینترنت را از قبل بررسی کنید. در حملات حجمی، ISP یا ارائهدهنده سرویس ضد DDoS ممکن است بتواند ترافیک مخرب را پیش از رسیدن به اتصال سازمان فیلتر کند؛ قابلیتی که معمولاً از فایروال نصبشده روی خود سرور مؤثرتر است.
آزمایش دورهای باید در محیط کنترلشده و با مجوز انجام شود. آزمونهای فشار یا شبیه سازی حمله روی زیرساخت عملیاتی بدون برنامهریزی و هماهنگی مناسب میتوانند باعث اختلال واقعی شوند.
آیا سرورهای HP به صورت اختصاصی در برابر حملات DDoS محافظت میشوند؟
سرورهای اچ پی بهخودیخود جایگزین زیرساخت تخصصی مقابله با DDoS نیستند. حفاظت مؤثر به ترکیبی از معماری شبکه، خدمات ارائهدهنده، تنظیمات فایروال، امنیت برنامه، ظرفیت زیرساخت و پایش مداوم بستگی دارد.
HPE iLO ابزار مدیریت و پایش سخت افزاری سرور از راه دور است و میتواند برای بررسی وضعیت سخت افزار و برخی اطلاعات مدیریتی مفید باشد؛ اما ابزار تخصصی تشخیص و فیلترینگ ترافیک DDoS محسوب نمیشود.
در نهایت، بهترین راهکار مقابله با حملات DDoS به نوع و شدت حمله بستگی دارد. ابتدا باید مشخص شود اختلال ناشی از اشباع پهنای باند، فشار بر منابع سرور یا حمله به لایه برنامه است؛ سپس باید راهکار مناسب در همان لایه یا در نقطهای بالادست انتخاب شود. ترکیب حفاظت شبکه، فیلترینگ مناسب، پایش و برنامه واکنش به حادثه معمولاً رویکرد مؤثرتری از اتکا به یک ابزار واحد است.
آیا برای افزایش امنیت سرور HP به آنتیویروس سازمانی نیاز داریم؟
بله، استفاده از آنتیویروس سازمانی یا راهکارهای EDR میتواند به شناسایی بدافزارها، رفتارهای مشکوک و تهدیدات امنیتی کمک کند. انتخاب راهکار مناسب به سیستم عامل، نوع سرویسها و سطح حساسیت اطلاعات بستگی دارد.
هر چند وقت یکبار باید امنیت سرور HP بررسی شود؟
بررسی امنیت سرور باید بهصورت مستمر انجام شود. کنترل دورهای لاگها، حسابهای کاربری، دسترسیها، وضعیت فریمور و وصلههای امنیتی، همراه با بررسی فوری هشدارهای مشکوک، به کاهش ریسک نفوذ کمک میکند.
اگر سرور HP مورد حمله سایبری قرار بگیرد، آیا اطلاعات قابل بازیابی هستند؟
بازیابی اطلاعات به نوع حمله، میزان آسیب و وجود نسخه پشتیبان سالم بستگی دارد. داشتن بکاپ منظم، جدا از شبکه اصلی و آزمایش دورهای فرایند بازیابی، شانس بازگرداندن اطلاعات و راهاندازی مجدد سرویسها را افزایش میدهد.