

چگونه امنیت سرور HP را افزایش دهیم؟ راهنمای عملی امن سازی سرور HPE
امنیت سرور یکی از مهمترین بخش های نگهداری زیرساخت فناوری اطلاعات است. حتی اگر از سخت افزار قدرتمندی مانند سرورهای HPE ProLiant استفاده کنیم، پیکربندی اشتباه، دسترسیهای غیرضروری، بروزرسانینشدن Firmware یا مدیریت نامناسب حسابهای کاربری میتواند زیرساخت را در معرض خطر قرار دهد.
من به عنوان متخصص IT، هنگام بررسی امنیت یک سرور فقط به نصب آنتیویروس یا فعالکردن فایروال اکتفا نمیکنم. امنیت واقعی زمانی ایجاد میشود که سخت افزار، کنترلر مدیریتی، سیستم عامل، شبکه، حسابهای کاربری و فرآیند پشتیبان گیری در کنار یکدیگر بهدرستی مدیریت شوند.
در این راهنما، روشهای عملی افزایش امنیت سرور HP را بررسی میکنم؛ از امن سازی HPE iLO و بروزرسانی Firmware گرفته تا تنظیم SSH، محدودسازی دسترسی شبکه، بررسی آسیبپذیریها و ایجاد یک چکلیست برای نگهداری دورهای سرور.
این راهنما برای مدیران شبکه، کارشناسان IT، مدیران سیستم و کسبوکارهایی مناسب است که از سرورهای HP برای میزبانی سرویسها، اجرای ماشینهای مجازی، نگهداری اطلاعات یا راه اندازی برنامه های سازمانی استفاده میکنند.
چک لیست امنیت سرور HP قبل از بهرهبرداری
پیش از آنکه سرور را وارد محیط عملیاتی کنیم، بهتر است وضعیت امنیتی آن را بررسی کنیم. در تجربه مدیریت زیرساخت، بسیاری از مشکلات با چند اقدام اولیه قابل پیشگیری هستند؛ اقداماتی که هزینه اجرای آنها معمولاً بسیار کمتر از هزینه بازیابی اطلاعات یا رفع اختلال یک سرویس حیاتی است.
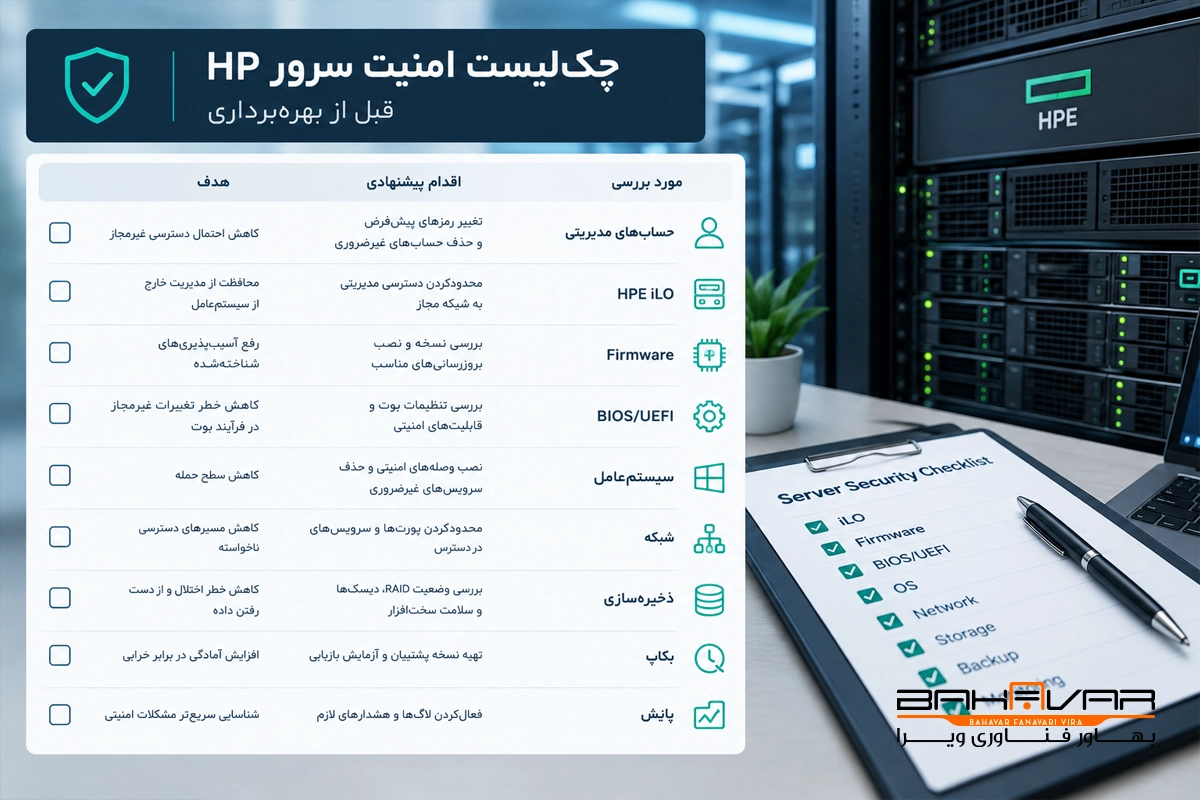
چک لیست زیر نقطه شروع مناسبی برای بررسی امنیت سرور HP است.
| مورد بررسی | اقدام پیشنهادی | هدف |
|---|---|---|
| حسابهای مدیریتی | تغییر رمزهای پیش فرض و حذف حسابهای غیرضروری | کاهش احتمال دسترسی غیرمجاز |
| HPE iLO | محدودکردن دسترسی مدیریتی به شبکه مجاز | محافظت از مدیریت خارج از سیستم عامل |
| Firmware | بررسی نسخه و نصب بروزرسانیهای مناسب | رفع آسیب پذیریهای شناخته شده |
| BIOS/UEFI | بررسی تنظیمات بوت و قابلیتهای امنیتی | کاهش خطر تغییرات غیرمجاز در فرآیند بوت |
| سیستم عامل | نصب وصلههای امنیتی و حذف سرویسهای غیرضروری | کاهش سطح حمله |
| شبکه | محدودکردن پورتها و سرویسهای در دسترس | کاهش مسیرهای دسترسی ناخواسته |
| ذخیره سازی | بررسی وضعیت RAID، دیسکها و سلامت سخت افزار | کاهش خطر اختلال و از دست رفتن داده |
| بکاپ | تهیه نسخه پشتیبان و آزمایش بازیابی | افزایش آمادگی در برابر خرابی |
| پایش | فعالکردن لاگها و هشدارهای لازم | شناسایی سریعتر مشکلات امنیتی |
این چک لیست جایگزین ارزیابی تخصصی امنیت نیست، اما کمک میکند پیش از بهره برداری، مهمترین نقاط ضعف پیکربندی شناسایی شوند.
امن سازی HPE iLO بهصورت گامبهگام
یکی از بخشهایی که هنگام افزایش امنیت سرورهای HP باید به آن توجه ویژه داشته باشیم، کنترلر مدیریتی HPE iLO است.
iLO امکان مدیریت سخت افزار سرور، مشاهده وضعیت قطعات، کنترل روشن و خاموششدن و در مدلها و نسخههای پشتیبانی شده، دسترسی به کنسول از راه دور را فراهم میکند. این قابلیت برای مدیریت زیرساخت بسیار مفید است؛ اما اگر دسترسی به آن بهدرستی محدود نشده باشد، میتواند یک نقطه حساس امنیتی باشد.
تغییر رمز عبور و مدیریت حسابها
اولین اقدام، بررسی تمام حساب های دارای دسترسی مدیریتی است.
- رمزهای پیشفرض یا ضعیف را تغییر دهید.
- برای هر مدیر، حساب اختصاصی در نظر بگیرید.
- دسترسی Administrator را فقط به افراد نیازمند اختصاص دهید.
- حسابهای قدیمی یا غیرضروری را غیرفعال یا حذف کنید.
- در صورت پشتیبانی نسخه و زیرساخت احراز هویت، از احراز هویت چندمرحلهای استفاده کنید.
- رمزهای عبور را در محل امن نگهداری کنید و از اشتراکگذاری آنها خودداری کنید.
استفاده از یک حساب مشترک میان چند کارشناس، بررسی مسئولیت تغییرات و تحلیل رخدادهای امنیتی را دشوارتر میکند. حساب اختصاصی و ثبت فعالیت کاربران، امکان پیگیری دقیقتری فراهم میآورد.
محدودکردن دسترسی شبکه به iLO
یکی از اصول مهم در امن سازی سرور HP این است که رابط مدیریتی نباید بدون ضرورت از شبکه عمومی اینترنت قابل دسترسی باشد.
برای کاهش ریسک:
- رابط iLO را در شبکه مدیریتی مجزا قرار دهید، در صورت امکان و متناسب با معماری شبکه.
- دسترسی به رابط مدیریتی را به IPها یا شبکههای مورد اعتماد محدود کنید.
- قوانین فایروال را طوری تنظیم کنید که فقط ارتباطات مدیریتی ضروری مجاز باشند.
- از دسترسی مستقیم اینترنت به رابط مدیریتی اجتناب کنید.
- در صورت نیاز به مدیریت از راه دور، از VPN یا راهکار دسترسی امن سازمانی استفاده کنید.
- گواهی دیجیتال و ارتباط رمزگذاریشده را مطابق قابلیتهای نسخه مورد استفاده بررسی کنید.
صرف تغییر شماره پورت، راهکار امنیتی کافی نیست. اصل مهم، محدودسازی مسیر دسترسی و کنترل هویت کاربر است.
بررسی لاگها و هشدارهای iLO
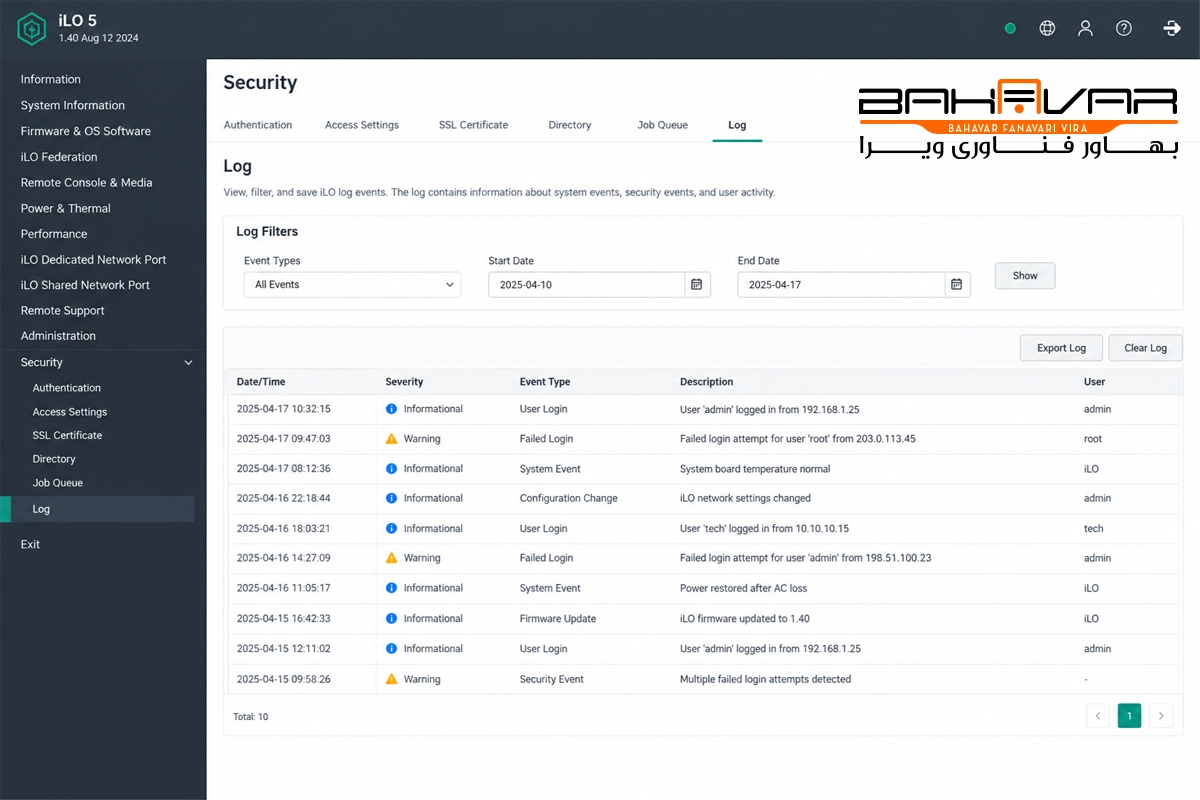
در بررسیهای دورهای، گزارشهای رویداد مدیریتی را نیز کنترل میکنم. تلاشهای ناموفق ورود، تغییرات غیرمنتظره در تنظیمات، ایجاد حساب جدید یا رویدادهای غیرعادی باید بررسی شوند.
قابلیتها و محل تنظیمات دقیق، با توجه به نسل سرور و نسخه iLO متفاوت است؛ بنابراین دستورالعمل مخصوص همان مدل را از مستندات رسمی HPE دنبال کنید.
بروزرسانی امن Firmware و BIOS/UEFI
بروزرسانی Firmware یکی از اقدامات کلیدی در افزایش امنیت سرور HP است. Firmware قدیمی ممکن است دارای اشکالات امنیتی، ناسازگاری یا مشکلات پایداری باشد که در نسخههای جدیدتر رفع شدهاند.
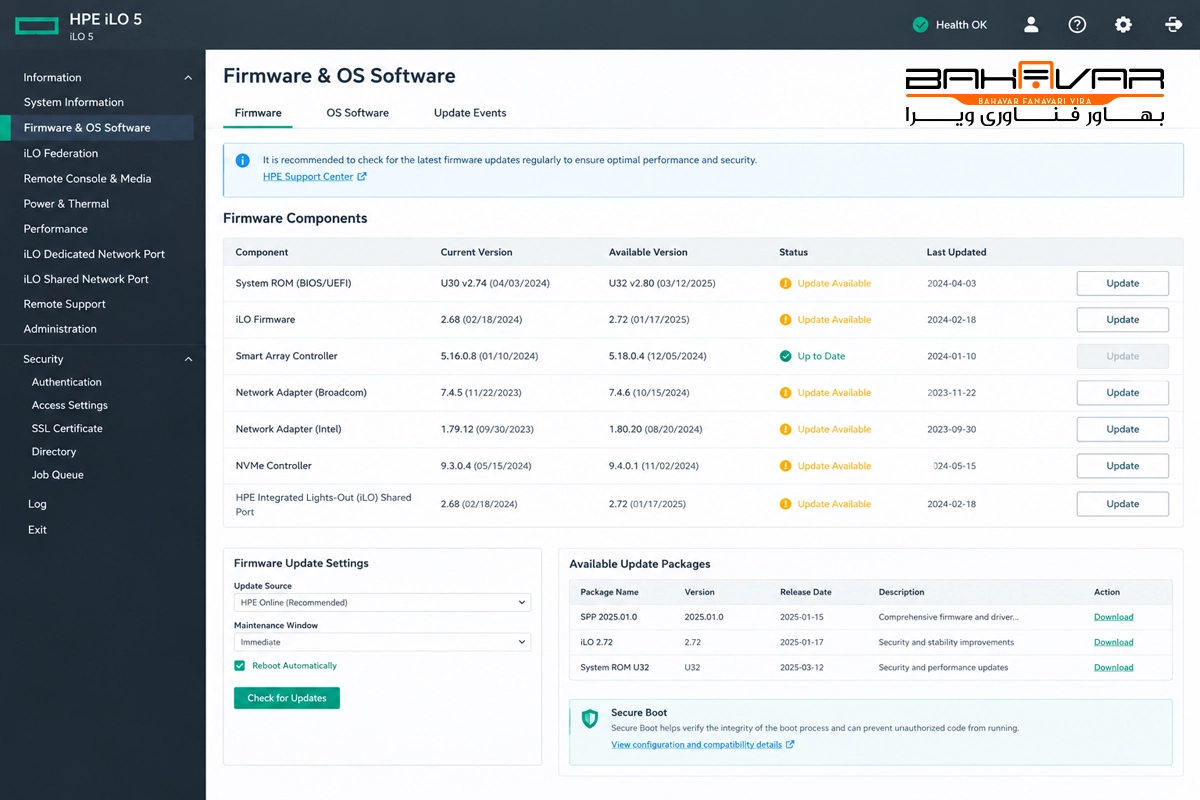
البته نصب هر نسخه جدید بدون بررسی سازگاری، رویکرد مناسبی نیست. بروزرسانی باید بر اساس مدل سرور، نسل سخت افزار، نسخه فعلی، سیستم عامل یا Hypervisor و دستورالعمل سازنده انجام شود.
چه بخشهایی را باید بررسی کنیم؟
- System ROM یا BIOS/UEFI
- Firmware کنترلر مدیریتی iLO
- Firmware کنترلر ذخیره سازی و Smart Array
- Firmware کارتهای شبکه
- Firmware سایر قطعات مهم و پشتیبانیشده
مراحل پیشنهادی برای بروزرسانی امن
مرحله اول: شناسایی دقیق مدل سرور
مدل و نسل سرور را مشخص کنید؛ برای مثال، HPE ProLiant DL360 Gen10 یا DL380 Gen10 Plus. سپس نسخه Firmware نصب شده را ثبت کنید.
مرحله دوم: بررسی نسخههای موجود و اطلاعیههای امنیتی
از منابع رسمی HPE برای شناسایی بستههای مناسب، اصلاحیههای امنیتی و محدودیتهای سازگاری استفاده کنید. صرفاً جدیدتر بودن شماره نسخه، دلیل کافی برای نصب آن نیست.
مرحله سوم: تهیه نسخه پشتیبان از تنظیمات و اطلاعات ضروری
از پیکربندیهای مهم، اطلاعات سیستم و دادههای مورد نیاز نسخه پشتیبان تهیه کنید. پیش از عملیات حساس، از امکان بازیابی اطمینان حاصل کنید.
مرحله چهارم: برنامه ریزی برای پنجره نگهداری
برخی بروزرسانیها ممکن است به راه اندازی مجدد یا توقف موقت سرویس نیاز داشته باشند. زمان اجرا را با توجه به اهمیت سرویسها و نیاز کسبوکار انتخاب کنید.
مرحله پنجم: نصب و بررسی نتیجه
پس از بروزرسانی، نسخه Firmware را مجدداً بررسی کنید، وضعیت سخت افزار را کنترل کنید و مطمئن شوید سیستم عامل، Hypervisor و سرویسهای اصلی بدون مشکل اجرا میشوند.
آیا باید Secure Boot را فعال کنیم؟
Secure Boot در محیط های سازگار به بررسی اعتبار اجزای فرآیند بوت کمک میکند و میتواند از اجرای برخی مؤلفههای بوت غیرمجاز جلوگیری کند.
بااینحال، پیش از فعالکردن آن باید سازگاری سیستم عامل، Hypervisor، درایورها و تنظیمات فعلی بوت بررسی شود. تغییرات شتابزده در تنظیمات UEFI ممکن است باعث مشکل در راهاندازی سیستم شود.
تنظیم دسترسیها، SSH و فایروال
بخش مهمی از امنیت سرور به سیستم عامل و سرویسهای شبکه مربوط است. حتی سخت افزار امن و به روز نیز نمیتواند بهتنهایی از سروری که حسابهای مدیریتی ضعیف یا سرویسهای غیرضروری دارد محافظت کند.
حذف سرویسها و پورتهای غیرضروری
ابتدا مشخص کنید سرور دقیقاً چه وظایفی دارد. سرور پایگاه داده، سرور وب، میزبان ماشینهای مجازی و سرور فایل به مجموعه دسترسیهای یکسانی نیاز ندارند.
پس از شناسایی سرویسهای مورد نیاز:
- سرویسهای غیرضروری را غیرفعال کنید.
- پورتهای غیرضروری را در فایروال مسدود کنید.
- دسترسی مدیریتی را فقط به شبکههای مورد نیاز محدود کنید.
- از قراردادن سرویسهای مدیریتی در معرض اینترنت خودداری کنید.
- قوانین فایروال را مستند کنید و در بازبینیهای دورهای، قوانین بلااستفاده را حذف کنید.
پیش از بستن هر پورت، وابستگی برنامهها و سرویسهای سازمان را بررسی کنید تا دسترسی ضروری قطع نشود.
افزایش امنیت SSH در لینوکس
اگر سرور HP از Linux استفاده میکند و مدیریت آن از طریق SSH انجام میشود، این موارد را بررسی کنید:
- استفاده از کلید SSH برای حسابهای مدیریتی، در صورت امکان
- محدودکردن دسترسی SSH به IPها یا شبکههای مدیریتی مجاز
- غیرفعالکردن ورود مستقیم کاربر root از راه دور، در صورت سازگاری با فرآیند مدیریت
- محدودکردن حساب های مجاز به ورود
- استفاده از روش های احراز هویت امن و پشتیبانیشده
- نصب بروزرسانیهای امنیتی OpenSSH و سیستم عامل
- ثبت و بررسی تلاشهای ورود ناموفق
تغییر تنظیمات SSH را با احتیاط انجام دهید. پیش از اعمال تغییرات، یک نشست مدیریتی فعال و مسیر بازیابی جایگزین داشته باشید تا در صورت خطا، دسترسی به سرور را از دست ندهید.
مدیریت حسابهای کاربری در Windows Server
در سرورهای مبتنی بر Windows Server نیز لازم است حسابهای مدیریتی، عضویت در گروهها و دسترسی از راه دور بررسی شوند.
بروزرسانی سیستم عامل، محدودکردن دسترسی Remote Desktop، استفاده از احراز هویت مناسب، فعالکردن سیاستهای رمز عبور و ثبت رویدادهای امنیتی از اقدامات مهم این بخش هستند.
برای حسابهای دارای دسترسی بالا، اصل حداقل سطح دسترسی را رعایت کنید؛ یعنی هر کاربر فقط مجوزهایی را دریافت کند که برای انجام وظایف خود نیاز دارد.
آیا نصب فایروال به تنهایی کافی است؟
خیر. فایروال یکی از لایههای دفاعی است، نه راهکار کامل امنیت. فایروال باید در کنار بروزرسانی سیستم عامل، مدیریت هویت، محدود سازی دسترسیها، پایش لاگها و پشتیبان گیری استفاده شود.
ابزارهای رایگان و کاربردی برای بررسی و پایش امنیت سرور
برای بررسی امنیت سرور لازم نیست در تمام شرایط از ابزارهای تجاری گرانقیمت استفاده کنیم. چند ابزار متنباز میتوانند برای ارزیابی اولیه، بررسی تنظیمات و پایش امنیت مفید باشند.
بااینحال، باید بین ابزار بررسی تنظیمات، اسکنر آسیبپذیری، ابزار تشخیص تهدید شبکه و ابزار مدیریت لاگ تفاوت قائل شویم.
| ابزار | کاربرد اصلی | نکته مهم |
|---|---|---|
| Lynis | بررسی تنظیمات امنیتی و سخت سازی سیستمهای Unix/Linux | جایگزین اسکنر کامل شبکه نیست |
| OpenVAS / Greenbone | ارزیابی آسیب پذیریها در محدوده مجاز | نصب و نگهداری آن به منابع و تنظیمات مناسب نیاز دارد |
| Suricata | تحلیل ترافیک شبکه و تشخیص تهدیدها | برای استفاده مؤثر به پیکربندی و تحلیل هشدارها نیاز دارد |
| Fail2ban | اعمال محدودیت بر اساس الگوهای مشخص در لاگها | راهکار جامع جلوگیری از نفوذ نیست |
| Wazuh | جمع آوری و تحلیل رویدادها و پایش امنیت میزبانها | استقرار و نگهداری به طراحی و منابع مناسب نیاز دارد |
Lynis؛ بررسی تنظیمات امنیتی لینوکس
Lynis برای بررسی وضعیت امنیتی سیستم های مبتنی بر Unix و Linux کاربرد دارد. این ابزار میتواند تنظیمات و برخی ضعفهای رایج را شناسایی کند و پیشنهادهایی برای بهبود پیکربندی ارائه دهد.
پس از اجرا، یافتهها را بر اساس اهمیت بررسی کنید. همه توصیهها لزوماً برای هر سرور مناسب نیستند؛ تغییرات باید با توجه به نقش سرور و نیاز سرویسها انجام شوند.
OpenVAS؛ ارزیابی آسیبپذیریها
اسکنرهای آسیب پذیری مانند راهکارهای Greenbone/OpenVAS میتوانند برای شناسایی ضعف های شناخته شده در سامانهها و سرویسها مفید باشند.
اسکن را فقط روی داراییهایی اجرا کنید که مجوز بررسی آنها را دارید. همچنین پیش از اسکن سامانههای عملیاتی حساس، تأثیر احتمالی آن بر عملکرد و پایداری را ارزیابی کنید.
Suricata؛ پایش و تحلیل ترافیک شبکه
Suricata برای تحلیل ترافیک و تشخیص الگوهای مشکوک شبکه استفاده میشود. این ابزار در کنار سایر سامانههای پایش میتواند به شناسایی زودتر برخی فعالیتهای غیرعادی کمک کند.
راه اندازی آن به تنهایی تضمینکننده امنیت نیست؛ کیفیت قوانین، محل قرارگیری ابزار، حجم ترافیک و نحوه رسیدگی به هشدارها اهمیت دارند.
Fail2ban؛ محدود سازی تلاشهای ورود مشکوک
Fail2ban در محیط های سازگار میتواند با بررسی لاگها، تلاشهای مکرر ورود ناموفق را شناسایی کند و بر اساس سیاست تعریفشده، محدودیت اعمال کند.
این ابزار مکمل سیاستهای احراز هویت، فایروال و مدیریت حساب هاست و نباید جایگزین آنها شود.
HPE iLO و ابزارهای مدیریت زیرساخت
برای نظارت بر سخت افزار، بررسی سلامت قطعات و مدیریت سرور، از قابلیتهای iLO و ابزارهای مدیریتی سازگار با مدل و نسل سرور استفاده کنید.
اگر از ابزارهای مدیریت متمرکز مانند HPE OneView استفاده میکنید، دسترسیها، نسخه نرم افزار و الزامات امنیتی آن را نیز در برنامه نگهداری قرار دهید. در دسترس بودن برخی قابلیتها به مدل، نسخه و مجوز محصول وابسته است.
امنیت سرور مجازی چه تفاوتی با امنیت سرور فیزیکی HP دارد؟
امنیت سرور فیزیکی و سرور مجازی به یکدیگر مرتبطند، اما مسئولیتها و نقاط کنترل آنها دقیقاً یکسان نیست.
در سرور فیزیکی HP، علاوه بر سیستم عامل، باید امنیت سخت افزار، Firmware، BIOS/UEFI و کنترلر مدیریتی iLO را نیز در نظر گرفت.
در محیط مجازی سازی، لایههای دیگری مانند Hypervisor، شبکه مجازی، مدیریت ماشینهای مجازی و دسترسی به کنسول مدیریتی نیز اهمیت دارند.
برای مثال، اگر روی یک سرور HPE ProLiant چند ماشین مجازی اجرا میشود، ایمن سازی سیستم عامل هر ماشین به تنهایی کافی نیست. دسترسی به پنل مدیریت مجازی سازی، بروزرسانی Hypervisor، جداسازی شبکهها و حفاظت از فایلهای پیکربندی ماشینهای مجازی نیز باید بررسی شود.
اگر هدف شما افزایش امنیت VPS است، باید علاوه بر تنظیمات داخل سیستم عامل، مسئولیت های ارائه دهنده زیرساخت را نیز مشخص کنید. برای نمونه، مشتری VPS معمولاً کنترل مستقیمی بر Firmware و iLO سرور فیزیکی میزبان ندارد؛ این بخش بر عهده ارائهدهنده زیرساخت است.
بنابراین، در این مقاله تمرکز اصلی من بر امن سازی سرور HP و زیرساخت فیزیکی است؛ برای بررسی جزئیتر حملات و تهدیدهای امنیتی، لازم است راهنمای اختصاصی مقابله با تهدیدات امنیتی سرورهای HP را نیز مطالعه کنید.
چک لیست دوره ای نگهداری امنیت سرور HP
امنیت سرور با یکبار پیکربندی به پایان نمیرسد. وضعیت نرم افزارها، حسابهای کاربری، آسیب پذیریها و نیازهای کسبوکار تغییر میکند؛ بنابراین باید برنامه مشخصی برای بازبینی دوره ای داشته باشیم.
چک لیست زیر میتواند مبنای برنامه نگهداری قرار گیرد.
بررسی های هفتگی
- بررسی هشدارهای مهم سیستم عامل و سخت افزار
- کنترل خطاهای ذخیره سازی و وضعیت RAID
- بررسی هشدارهای امنیتی با اولویت بالا
- کنترل موفقیت اجرای بکاپ های برنامهریزی شده
بررسی های ماهانه
- مرور حساب های کاربری و دسترسیهای مدیریتی
- بررسی وصله های امنیتی و بروزرسانی های موجود
- بررسی قوانین فایروال و سرویس های در معرض شبکه
- مرور لاگ های مدیریتی و ورود کاربران
- کنترل فضای ذخیره سازی و وضعیت سلامت سرویسها
بررسی های فصلی
- بازبینی کامل دسترسی های مدیریتی و حساب های بلااستفاده
- بررسی نسخه Firmware و وضعیت بروزرسانیهای سخت افزاری
- آزمایش بازیابی نسخه پشتیبان
- بازبینی مستندات زیرساخت و فهرست داراییها
- ارزیابی مجدد شبکه مدیریتی و مسیرهای دسترسی از راه دور
این زمانبندی یک الگوی پیشنهادی است. در محیط های حساس یا دارای الزامات انطباق، فاصله بازبینیها باید بر اساس ریسک و سیاست امنیتی سازمان تعیین شود.
بکاپ و بازیابی اطلاعات؛ بخش جداییناپذیر امنیت سرور
حتی اگر تنظیمات امنیتی سرور بهدرستی انجام شده باشند، احتمال خرابی سختافزار، خطای انسانی یا آسیبدیدن اطلاعات همچنان وجود دارد. به همین دلیل، نسخه پشتیبان باید بخشی از برنامه امنیتی باشد.
برای طراحی بکاپ مناسب:
- از اطلاعات حیاتی و پیکربندیهای مهم نسخه پشتیبان تهیه کنید.
- نسخههای پشتیبان را از دسترسیهای روزمره و غیرضروری جدا نگه دارید.
- در صورت امکان، یک نسخه آفلاین یا تغییرناپذیر متناسب با نیاز سازمان داشته باشید.
- دسترسی به مخزن بکاپ را محدود کنید.
- اجرای خودکار بکاپ را پایش کنید.
- بازیابی واقعی را در بازه های مشخص آزمایش کنید.
صرف مشاهده پیام موفقیت بکاپ کافی نیست. باید مطمئن شویم که اطلاعات در زمان نیاز قابل بازیابی هستند و زمان بازیابی با نیاز کسبوکار سازگاری دارد.
چه زمانی به خدمات پیکربندی سرور HP نیاز داریم؟
بخشی از اقدامات امنیتی را میتوان با دانش فنی مناسب و مستندات سازنده انجام داد؛ اما در محیط های عملیاتی، تغییر یک تنظیم نادرست ممکن است باعث قطع سرویس، اختلال در دسترسی مدیریتی یا ناسازگاری سخت افزار و نرم افزار شود.
اگر یکی از شرایط زیر را دارید، ارزیابی و پیکربندی تخصصی سرور میتواند مفید باشد:
- سرور برای نخستین بار وارد محیط عملیاتی میشود.
- قصد دارید Firmware، BIOS/UEFI یا تنظیمات مدیریتی را تغییر دهید.
- چندین سرور یا ماشین مجازی را مدیریت میکنید.
- نیاز به تفکیک شبکه مدیریتی و محدودسازی دسترسیها دارید.
- وضعیت امنیتی سرور مستند نیست.
- با هشدارهای سخت افزاری یا مشکلات پیکربندی مواجه شدهاید.
- میخواهید برنامه نگهداری و بازبینی دورهای تعریف کنید.
اگر برای راه اندازی یا ارتقای زیرساخت سازمان خود به سرورهای اچ پی نیاز دارید، پیشنهاد میکنم پیش از انتخاب نهایی، مدلهای موجود و مشخصات فنی آنها را بررسی کنید. در دستهبندی سرورهای HP میتوانید گزینههای مختلف را متناسب با نیاز پردازشی، ظرفیت حافظه، فضای ذخیره سازی و نوع کاربری زیرساخت خود مقایسه کنید و برای انتخاب سرور مناسب تصمیم دقیق تری بگیرید.
اگر برای افزایش امنیت سرور HP یا بهینه سازی زیرساخت سازمان خود به راهنمایی تخصصی نیاز دارید، میتوانید از خدمات پیکربندی و پشتیبانی سرور HP در بهاور فناوری ویرا استفاده کنید. پیش از اعمال تغییرات امنیتی، بهتر است نسل سرور، سیستم عامل، سرویسهای فعال و ساختار شبکه بررسی شوند تا تنظیمات پیشنهادی متناسب با شرایط فنی زیرساخت شما باشند و از بروز مشکلات امنیتی یا اختلال در سرویسها جلوگیری شود.
جمع بندی
افزایش امنیت سرور HP فقط به نصب ابزار امنیتی یا فعال کردن یک قابلیت محدود نمیشود. امنیت پایدار نتیجه ترکیب چند اقدام است: بروزرسانی اصولی Firmware، محافظت از iLO، مدیریت دسترسیها، تنظیم فایروال، پایش رویدادها و نگهداری نسخههای پشتیبان قابل بازیابی.
توصیه من این است که ابتدا چک لیست امنیتی سرور را اجرا کنید، سپس نقاط ضعف شناسایی شده را بر اساس میزان ریسک اولویتبندی کنید. تغییرات مهم را مستند کنید و پس از هر تغییر، عملکرد سرویسها و امکان بازیابی را بررسی کنید.
اگر قصد خرید یا ارتقای زیرساخت دارید، انتخاب سرور متناسب با نیاز واقعی و برنامه ریزی برای نگهداری آن به اندازه مشخصات سخت افزاری اهمیت دارد. برای شروع میتوانید مدلهای سرورهای HP موجود در سایت را بررسی کنید و بر اساس نیاز عملیاتی خود تصمیم بگیرید.
آیا فعالسازی Secure Boot برای افزایش امنیت سرور HP ضروری است؟
بله، فعال سازی Secure Boot در سرورهای HP سازگار توصیه میشود؛ زیرا با بررسی اعتبار اجزای فرایند بوت، به جلوگیری از اجرای کدهای غیرمجاز در زمان راهاندازی کمک میکند. بااینحال، پیش از فعال سازی باید سازگاری سیستمعامل، Hypervisor و تنظیمات بوت سرور بررسی شود تا از بروز اختلال جلوگیری شود.
چگونه از دسترسی غیرمجاز به iLO سرور HP جلوگیری کنیم؟
برای جلوگیری از دسترسی غیرمجاز به iLO سرور HP، رمزهای عبور قوی و منحصربهفرد انتخاب کنید، حسابهای غیرضروری را حذف کنید و دسترسی مدیریتی را به شبکه یا IPهای مجاز محدود کنید. همچنین iLO را در شبکه مدیریتی مجزا قرار دهید، از دسترسی مستقیم آن از اینترنت جلوگیری کنید و Firmware را بهروز نگه دارید.
هر چند وقت یکبار باید Firmware سرور HP را برای افزایش امنیت بروزرسانی کنیم؟
Firmware سرور HP باید به صورت دورهای بررسی و در صورت انتشار بروزرسانی امنیتی مهم، در اولین فرصت مناسب نصب شود. بهتر است حداقل ماهانه اطلاعیههای امنیتی HPE را بررسی کنید و پیش از هر بروزرسانی، سازگاری نسخه با مدل سرور و شرایط عملیاتی را بسنجید.
آیا فایروال و آنتیویروس برای تأمین امنیت سرور HP کافی هستند؟
خیر؛ فایروال و آنتیویروس به تنهایی برای تأمین امنیت سرور HP کافی نیستند. برای ایجاد امنیت چندلایه، باید در کنار آنها Firmware و سیستم عامل را بروز نگه دارید، دسترسیها را محدود کنید، iLO را ایمن سازی کنید و از اطلاعات نسخه پشتیبان تهیه کنید.
اگر سرور HP هک شود، چگونه از اطلاعات و نسخههای پشتیبان محافظت کنیم؟
در صورت هک شدن سرور HP، ابتدا دسترسیهای مشکوک را محدود کنید و سرور آسیبدیده را طبق برنامه پاسخ به رخداد از شبکه جدا کنید. برای محافظت از اطلاعات، دسترسی به نسخههای پشتیبان را محدود نگه دارید، از بکاپهای آفلاین یا تغییرناپذیر استفاده کنید و پیش از بازیابی، سالم بودن نسخه پشتیبان و پاک سازی محیط آلوده را بررسی کنید. همچنین لاگهای امنیتی را برای شناسایی منشأ نفوذ بررسی کنید تا از تکرار حمله جلوگیری شود.